AIに開発を任せていて、「同じエラーを繰り返していないか」「修正前に必要なファイルを読んだか」を振り返りたいことはありませんか。AgentPlayは、コーディングAIの作業ログを地図と時系列で見られるツールです。
今回はAgentPlay 0.2.1をWindowsで検証しました。自作の合成ログだけを使い、5つの操作を正しく追えるかに加え、通信先・端末への保存・削除後の残存も確認しています。実際の会話、顧客情報、未公開ソースは使っていません。
2026年10月17日更新:必要最小限の情報で使う保護処理と、通信・権限・終了・削除の追加検証を追記しました。合成ログでの結果です。実ログ・機密利用は引き続き保留です。
先に結論
失敗と再試行を探す練習には使えました。2回の失敗が正しく表示され、該当する時点へ移動できました。ClaudeとCodexの引継ぎ改善にも期待できますが、今回実測した入力はClaude形式の合成ログ1件です。
- 公開ダミーだけで練習し、実ログの自動取込みは使いません。
- メール登録は使わず、登録通信を無効にします。
- 解析結果は端末に残ります。ブラウザを閉じたりサイトデータを消したりするだけでは消えません。
機密ログへの導入は保留です。通信・保存・削除の注意点も確認してから試してください。
1. 検証した環境と無料の範囲
| 対象 | AgentPlay 0.2.1/2026年10月16日検証 |
|---|---|
| 環境 | Windows、Python、独立した非表示のEdge。GPU不使用 |
| 入力 | 架空の作業を記録したClaude形式JSONL 1件 |
| 費用 | 追加課金・有料API・クレジット消費なし |
公式配布ページではPython 3.11以上、Apache-2.0ライセンスの配布物として案内されています。配布ファイルのSHA-256を公開値と照合しました。この練習にAIモデルの呼出しは必要ありません。電力・保存容量・作業時間は別の負担です。
公式サイトのチーム向けサービスや、AIを動かす料金とは分けて考えてください。この記事では外部サービスへの登録・接続は行いません。
2. 5つの操作を正しく追えたか
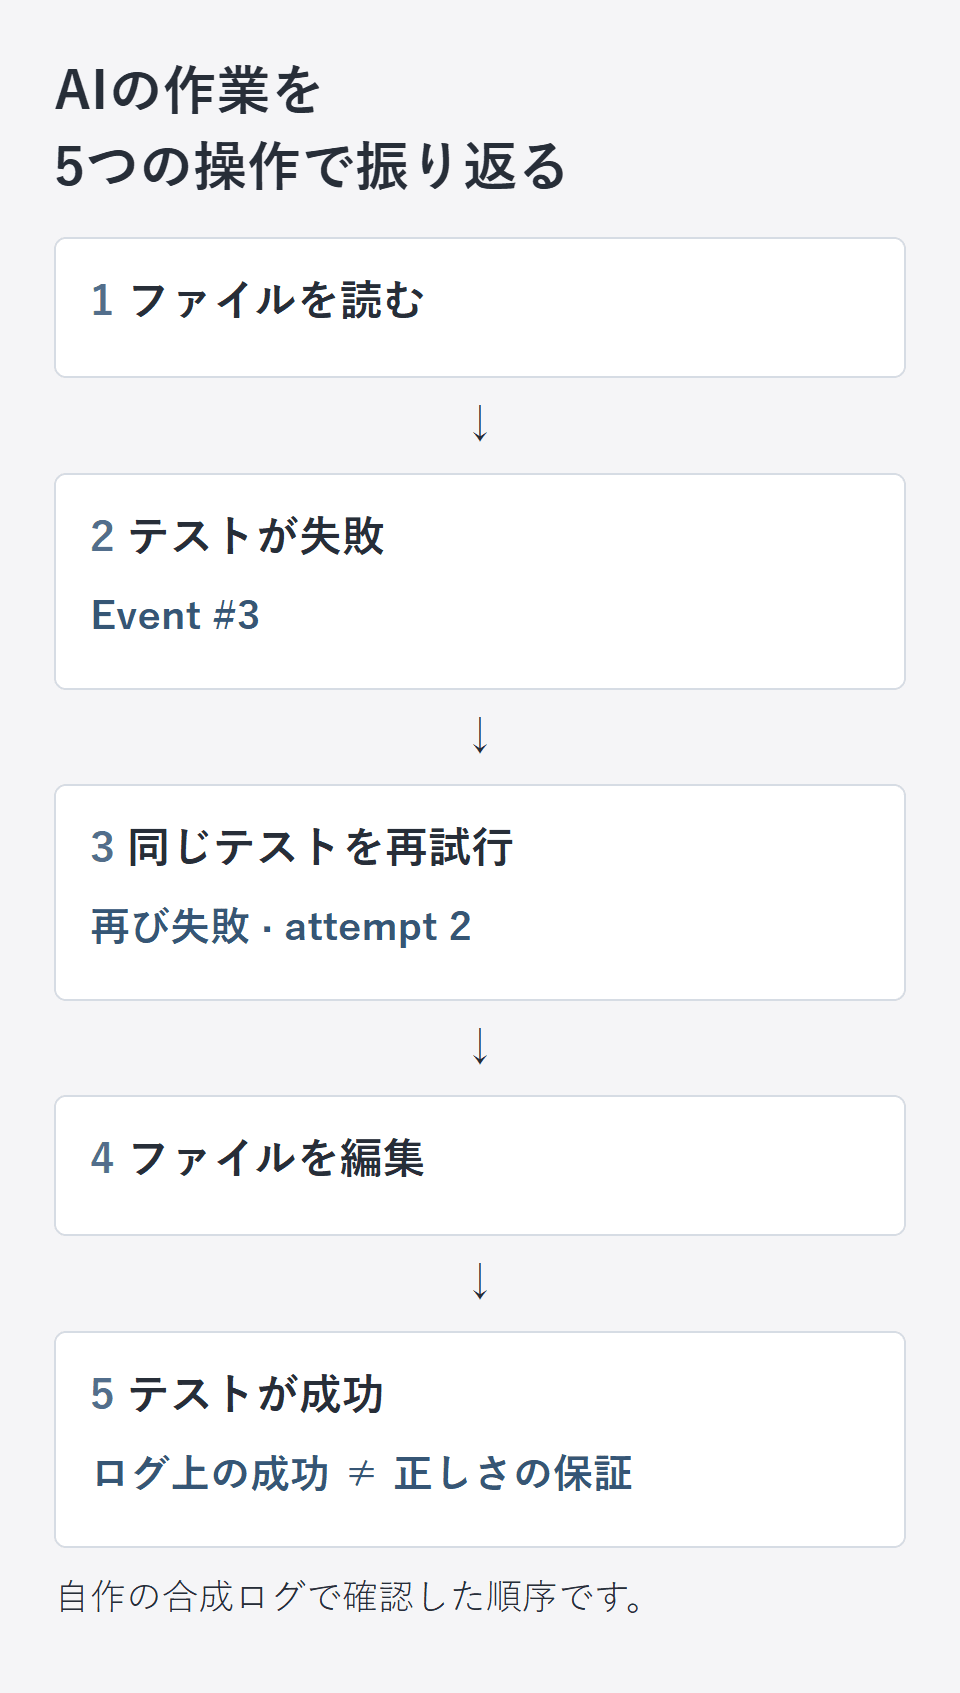
正解が分かるよう、合成ログには次の順番を記録しました。記録されたコマンドをAgentPlayが実行する試験ではありません。
| 確認項目 | 結果 |
|---|---|
| 5操作の順序 | 読取→失敗→再失敗→編集→成功と一致 |
| 失敗回数 | 2件と一致 |
| 再試行 | 2回目にattempt 2と前の失敗への参照を表示 |
| 書出し・再読込 | JSONの書出しと別保存先への読込みが成功。再書出し内容も一致 |
画面の「Next error」で、失敗したEvent #3と#5へ移動できました。長いログの目視確認を減らせそうですが、作業時間の短縮率は測定していません。
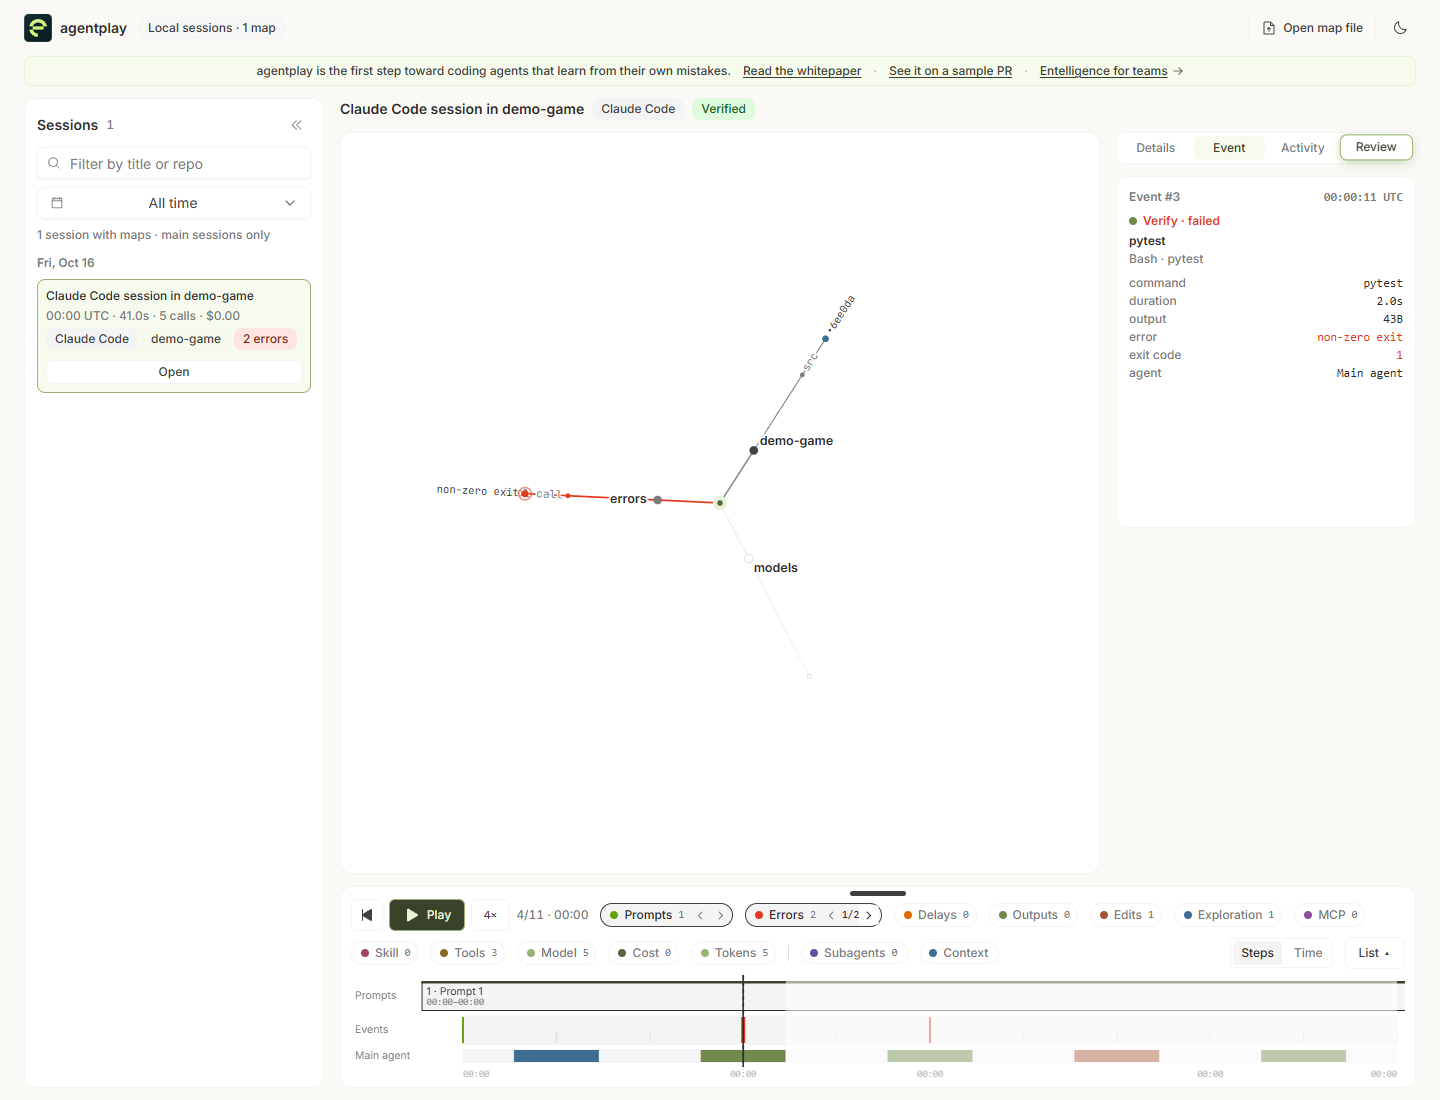
「Verified」はログに成功した検証があるという分類です。実コードが正しい、安全である、要求を満たすという独立した保証ではありません。Review欄には見本も表示されます。「acme/api」等の見本を自分の作業への診断と取り違えないでください。
3. 実ログを使わずに練習する手順
練習用ZIPには架空の操作を記録したJSONと説明文だけが入っています。実行ファイルや本物の会話は含みません。
手順1 練習用フォルダーを分ける
エクスプローラーで、他のファイルが入っていない「agentplay-practice」フォルダーを作り、ZIPを展開します。そのフォルダーでPowerShellを開いてください。Python 3.11以上があることを確認し、専用の仮想環境を作ります。
py --version
py -m venv .venv
「py」が見つからない、またはPythonが3.11未満ならここで止めてください。Python自体の新規インストールは今回の検証範囲外です。
手順2 固定した配布版を入れる
公式PyPIの0.2.1配布ページから「agentplay-0.2.1-py3-none-any.whl」を保存し、練習フォルダーに置きます。取得時にはインターネット通信が発生します。
次の値とハッシュが一致しなければ進めません。
Get-FileHash -LiteralPath .\agentplay-0.2.1-py3-none-any.whl -Algorithm SHA256
# 照合する値
# 57571417D1CDC77CD728B346560D0F87115E44F11B0827959351AC8BE53FB47C
照合したファイルを練習専用の仮想環境へ入れます。次のコマンドは追加の配布サイトへアクセスせず、指定したファイルを使います。
.\.venv\Scripts\python.exe -m pip install --no-index --no-deps .\agentplay-0.2.1-py3-none-any.whl手順3 保存先と通信を設定して読み込む
同じPowerShellで順番に実行します。保存先は練習フォルダーのstore、メール登録通信は無効にします。
$env:AGENTPLAY_HOME = Join-Path $PWD "store"
$env:AGENTPLAY_NO_NETWORK = "1"
.\.venv\Scripts\python.exe -m agentplay import .\public-demo-map.json
.\.venv\Scripts\python.exe -m agentplay view --no-build --no-open表示された「http://127.0.0.1:数字/」をブラウザで開きます。127.0.0.1は自分のPCです。--no-buildは既存の会話ログを新たに探索・解析せず、読み込んだマップだけを表示する指定なので、省略しないでください。
新しいPowerShellでは環境変数の再設定が必要です。AGENTPLAY_NO_NETWORKはアプリのメール登録通信を止める設定で、OS全体のファイアウォールではありません。配布物取得や手動で外部リンクを開く通信は別です。
手順4 失敗の位置を確認する
demo-gameのセッションを開き、下部のErrors付近にある右向きの移動ボタン(Next error)を押します。Event #3で失敗、次のEvent #5で再失敗とattempt 2が見えれば練習成功です。
終了するときはPowerShellでCtrl+Cを押して表示サーバーを止めます。自分の練習用storeをエクスプローラーで確認し、別作業のフォルダーと間違えないようにしてください。
4. 通信・保存・削除の注意点
通信先と保存場所を分けて考える
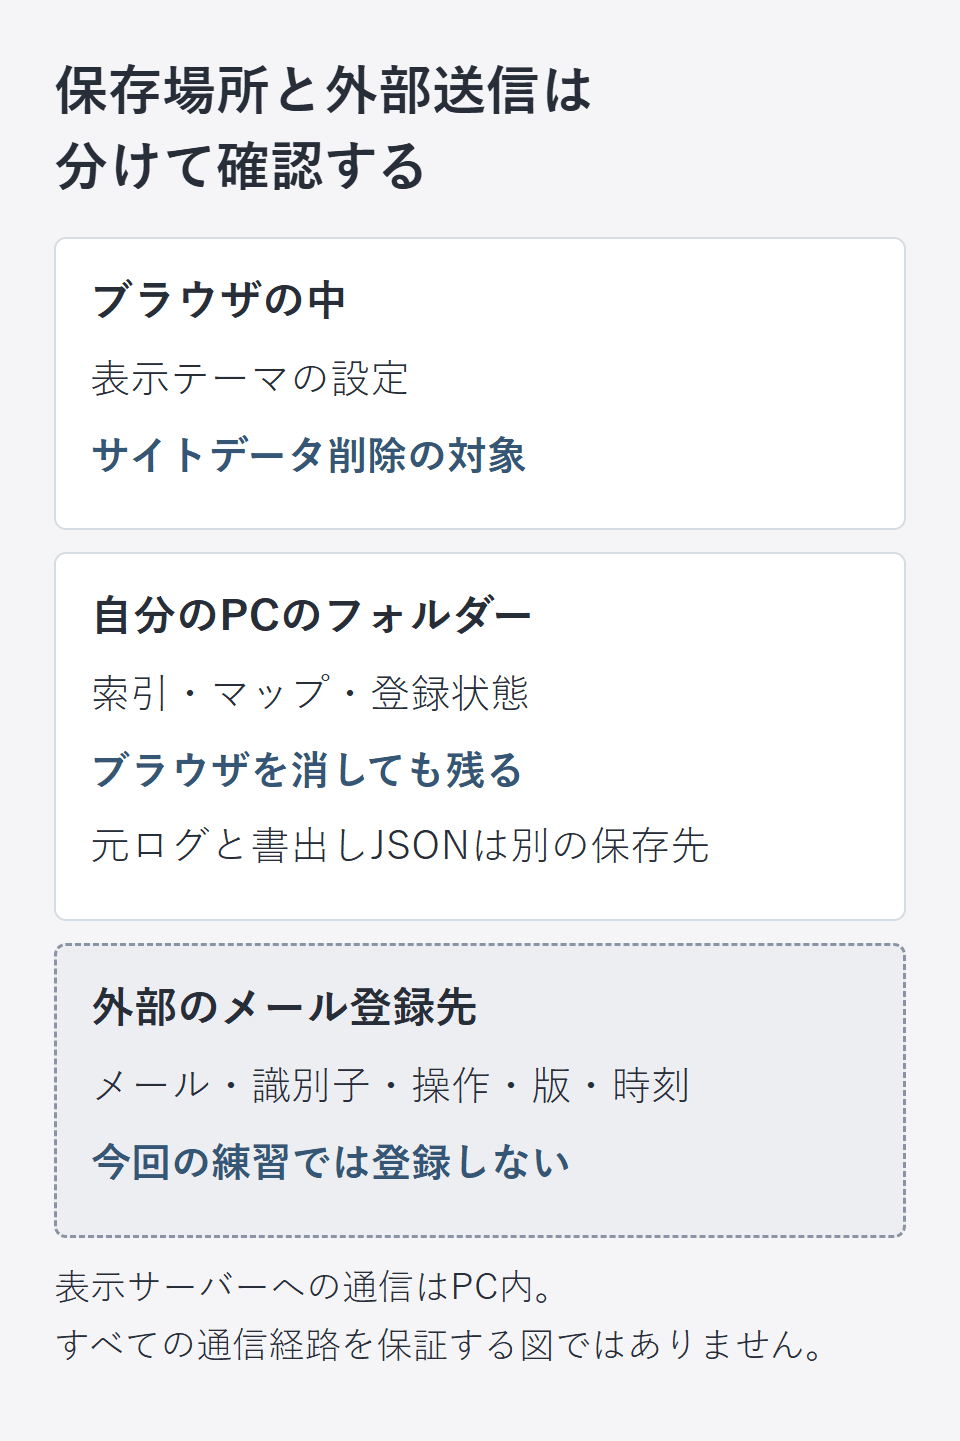
対象操作では、ブラウザの通信43件は自分のPC内の表示サーバー宛てでした。画面、フォント、索引、マップ等の読込みです。別途、無害な外部通信1件が拒否されることも確認しました。Python側も外向き接続の確認用試行を拒否しました。
これはPython監査フックとブラウザの通信制御による検証です。全OSのパケット監査ではなく、全機能・全経路で通信しない証明ではありません。
任意のメール登録はコード上、Google Apps Script宛てに「登録/解除の操作、メール、インストール識別子、版、時刻」を送ります。今回は外部登録せず、PC内の模擬受信先でこの5項目を確認しました。実サービスでの保持・転送・削除結果は未確認です。
解除操作で端末のメールが消えても、相手へ削除要求が届いたとは限りません。模擬受信先を止めた試験でも端末のメールは消えました。この記事は登録機能を使わない手順です。
解析結果には何が残るか
追加検証で分かった注意:--no-titlesでタイトルを抑えても、元ログへの参照があると、元の貼付画像やフックのメッセージ・コマンドをローカルの取得口から読めました。タイトルを消すことと、元データへの接続を切ることは別です。localhostも利用者認証ではなく、接続できる別のローカル処理からの読取りを一律に防ぐものではありません。
元データへの参照がない新規importでは、今回の画像・フック取得は404でした。ただしimport自体は不要項目を除く機能ではなく、未知の項目も保持されました。共有するJSONを、読込みだけで安全に変換できるとは考えないでください。
- index.json:通常の解析設定では、依頼文の冒頭や元ログの場所が平文で残ります。
- マップと書出しJSON:今回の識別用の依頼本文・出力・引数・編集文字列は検出しませんでした。一方、プロジェクト名、リポジトリ識別情報、相対パス、ツール名、時刻等は残りました。
- ブラウザ:テーマ変更後、localStorageの設定が再読込で復元されました。今回の操作ではCookie・IndexedDB等は空でした。
dirs_onlyはファイル名を置き換えますが、プロジェクト名やディレクトリ名まで消すものではありません。--no-titlesは索引への依頼文冒頭の保存を抑えますが、毎回必要です。通常設定で再処理すると冒頭が復活しました。
削除の操作で消える範囲が違う
追加検証では、元画像を消した後も、ブラウザーのキャッシュから同じ画像が表示される場合がありました。また元ログを削除して再解析しても、古い索引やマップは自動では整理されませんでした。元データ・解析結果・書出し・ブラウザーの保存を分けて確認してください。
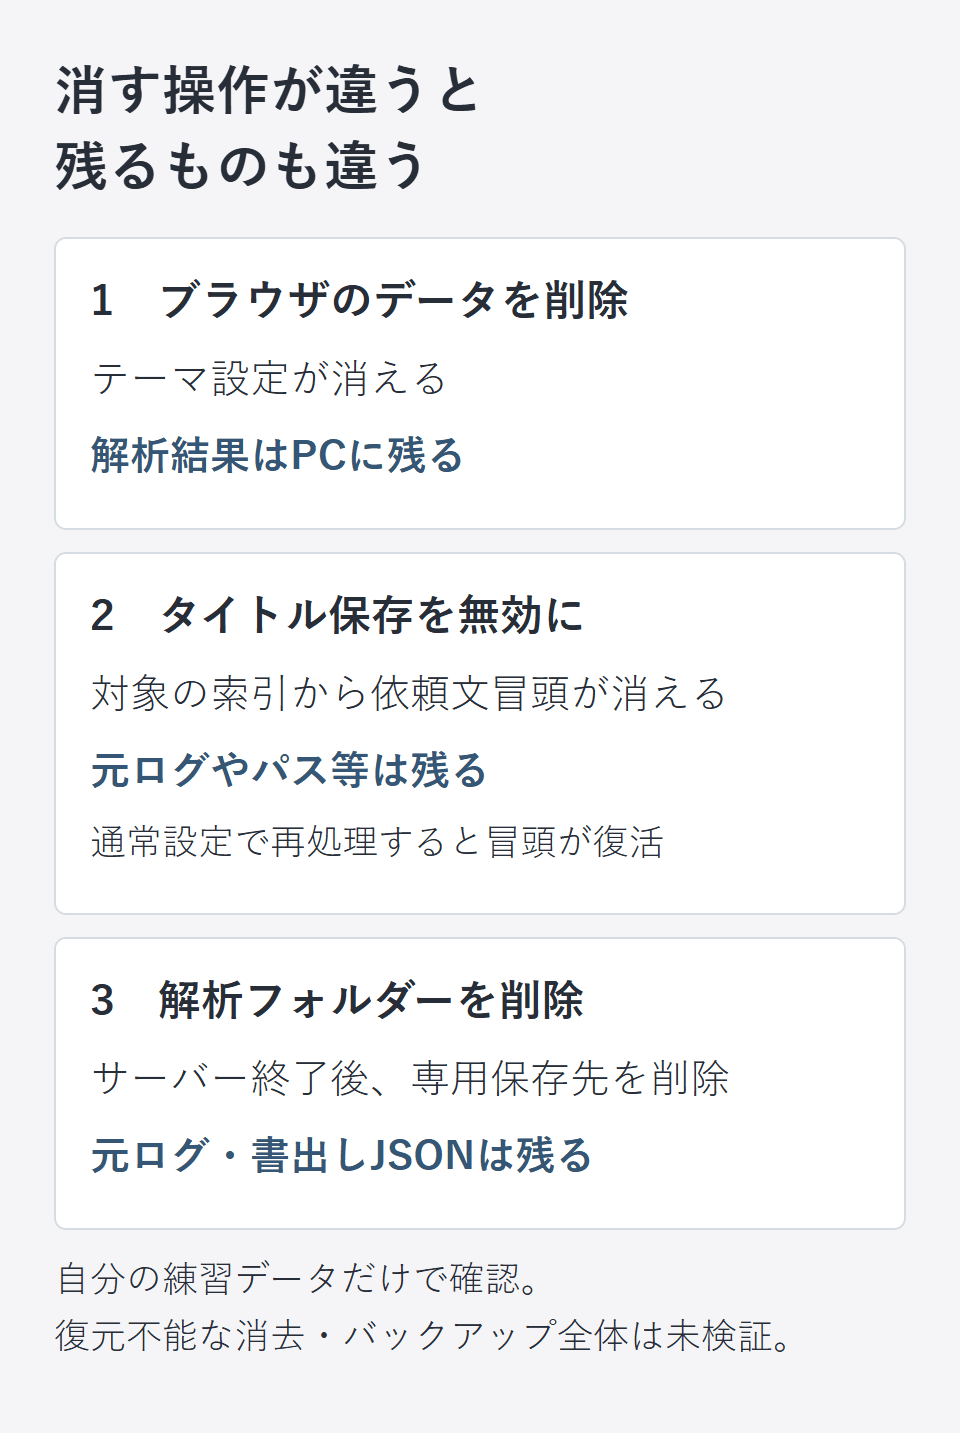
サイトデータ削除後も解析結果は1件残りました。サーバー終了後、隔離した保存先のindex・map・accountを削除すると保存先は消えましたが、元のダミーJSONLと書出しJSONは残りました。
練習後は、サーバー終了→自分のstore確認→不要な練習データ削除、の順に進めます。ZIP、ダウンロード済みJSON、書出しファイル、ごみ箱、バックアップも別に確認してください。復元不能な消去やバックアップ全体の削除は今回未検証です。
追記:必要な情報だけで振り返る保護処理を検証しました
2026年10月17日追記。実ログをそのまま開かずに済むよう、必要な項目だけを作り直し、起動・閲覧・終了・削除まで管理する検証用の保護処理「AgentPlay Guard」を作りました。AgentPlayの標準機能ではなく、今回の検証用に追加した仕組みです。
検証に使ったのは公開可能な合成ログだけです。実ログ・機密情報の利用は引き続き保留です。記事前半の練習ZIPや起動コマンドには、この保護処理は含まれていません。現時点では一般向けの配布手順として紹介しているものではありません。
残すのは「何を・どの順番で・成功したか」
文章の一部を伏せるだけではなく、許可した項目だけで新しい地図を作ります。今回残したのは、Read・Edit・Write・Bashという操作名、順序、成功/失敗、再試行の関係です。実際の操作列は「読取→失敗→再失敗→編集→成功」の5件で、2回の失敗と再試行リンクを保持できました。
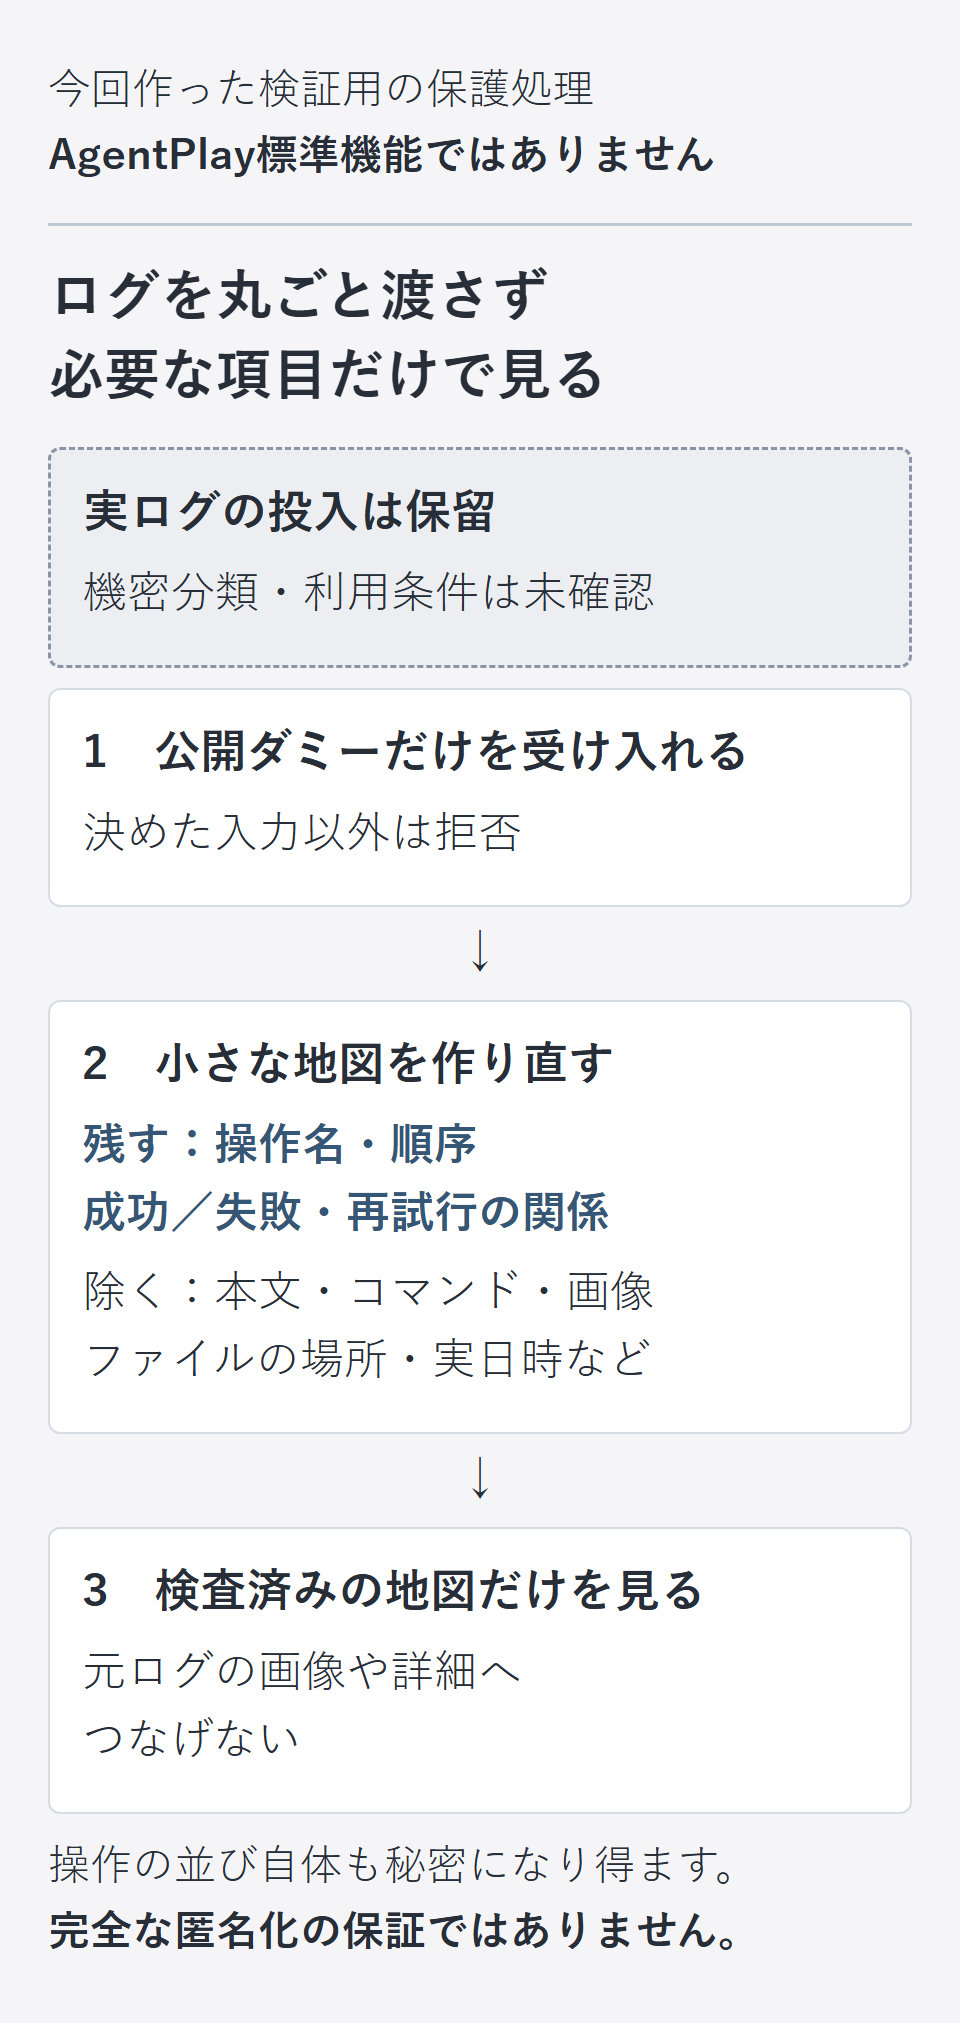
依頼文・AIの返答・コマンドと引数・実行結果・画像・フック詳細・ファイルやリポジトリの場所・元の識別子・モデル名・実日時は出力から除外しました。再試行の判定に使う引数は処理中のメモリ内で比較し、対応表や引数のハッシュは書き出しません。ログに書かれたコマンドを実行する処理もありません。
未知の項目やツール、不正な型、重複したキー、未完了の呼出し、容量上限超過は受け付けず、出力も再検査します。ただし、操作の並びや回数自体が秘密になる場合もあります。最小化は、完全な匿名化の保証ではありません。
表示の互換性のため、日時「1970-01-01」と時間・費用・トークンの「0」を代用値として入れています。実際の作業時間や請求額ではありません。画面の見本のReviewも、実案件への診断とは区別してください。
合成ログで確認した結果と、その限界
固定したAgentPlay 0.2.1とWindowsで、11件の単体テストと35項目の通し試験が完了しました。最小化した地図の読込み・書出し内容の一致と、画面で2回目の失敗へ移動できることも確認しています。これは試験範囲の結果で、ツール全体への安全性認定ではありません。
- 処理の隔離:WindowsのAppContainerという隔離領域で、ネットワーク利用の権限を付けずに実行しました。隔離されていない起動は、入力を読む前に拒否します。
- ファイルへの権限:自作の保護ファイルの読取り、入力への追記、実行用ファイルへの書込みを拒否しました。許可した入力の読取りと専用出力先への保存は成功しました。
- 通信:確認用の外向きTCP接続は拒否されました。自分のPCに用意した受信器では、通常の処理からの通信が届くことを先に確かめたうえで、隔離処理からのTCP接続とUDP受信は0件でした。UDPの送信命令自体は成功を返したため、「送信成功=相手に到達」とは判定していません。全通信を捕捉した試験ではありません。
- 保存先:今回の保護処理は、アクセス権を保存できるNTFSの専用フォルダーだけで動作させました。exFATでは同じ権限制御を保持できなかったため起動準備を拒否します。「別ドライブに置けば隔離できる」という意味ではありません。
- 閲覧:検査済みの最小地図だけを独立した非表示ブラウザーへ渡しました。表示サーバーの待受は作らず、オフライン設定と許可したローカル応答で表示。外部ページへの移動・外部取得を拒否し、元画像やフック詳細の取得口は404でした。
解析処理と閲覧ブラウザーの保護は別です。ブラウザーはAppContainerの外で動かしており、ブラウザー全体の背景通信までOSで遮断・監査したわけではありません。AppContainerの一般的な仕組みはMicrosoftの公式説明も参照できます。上記の結果は、今回の構成と試験に限ります。
閉じる・止める・消すを別々に確認する
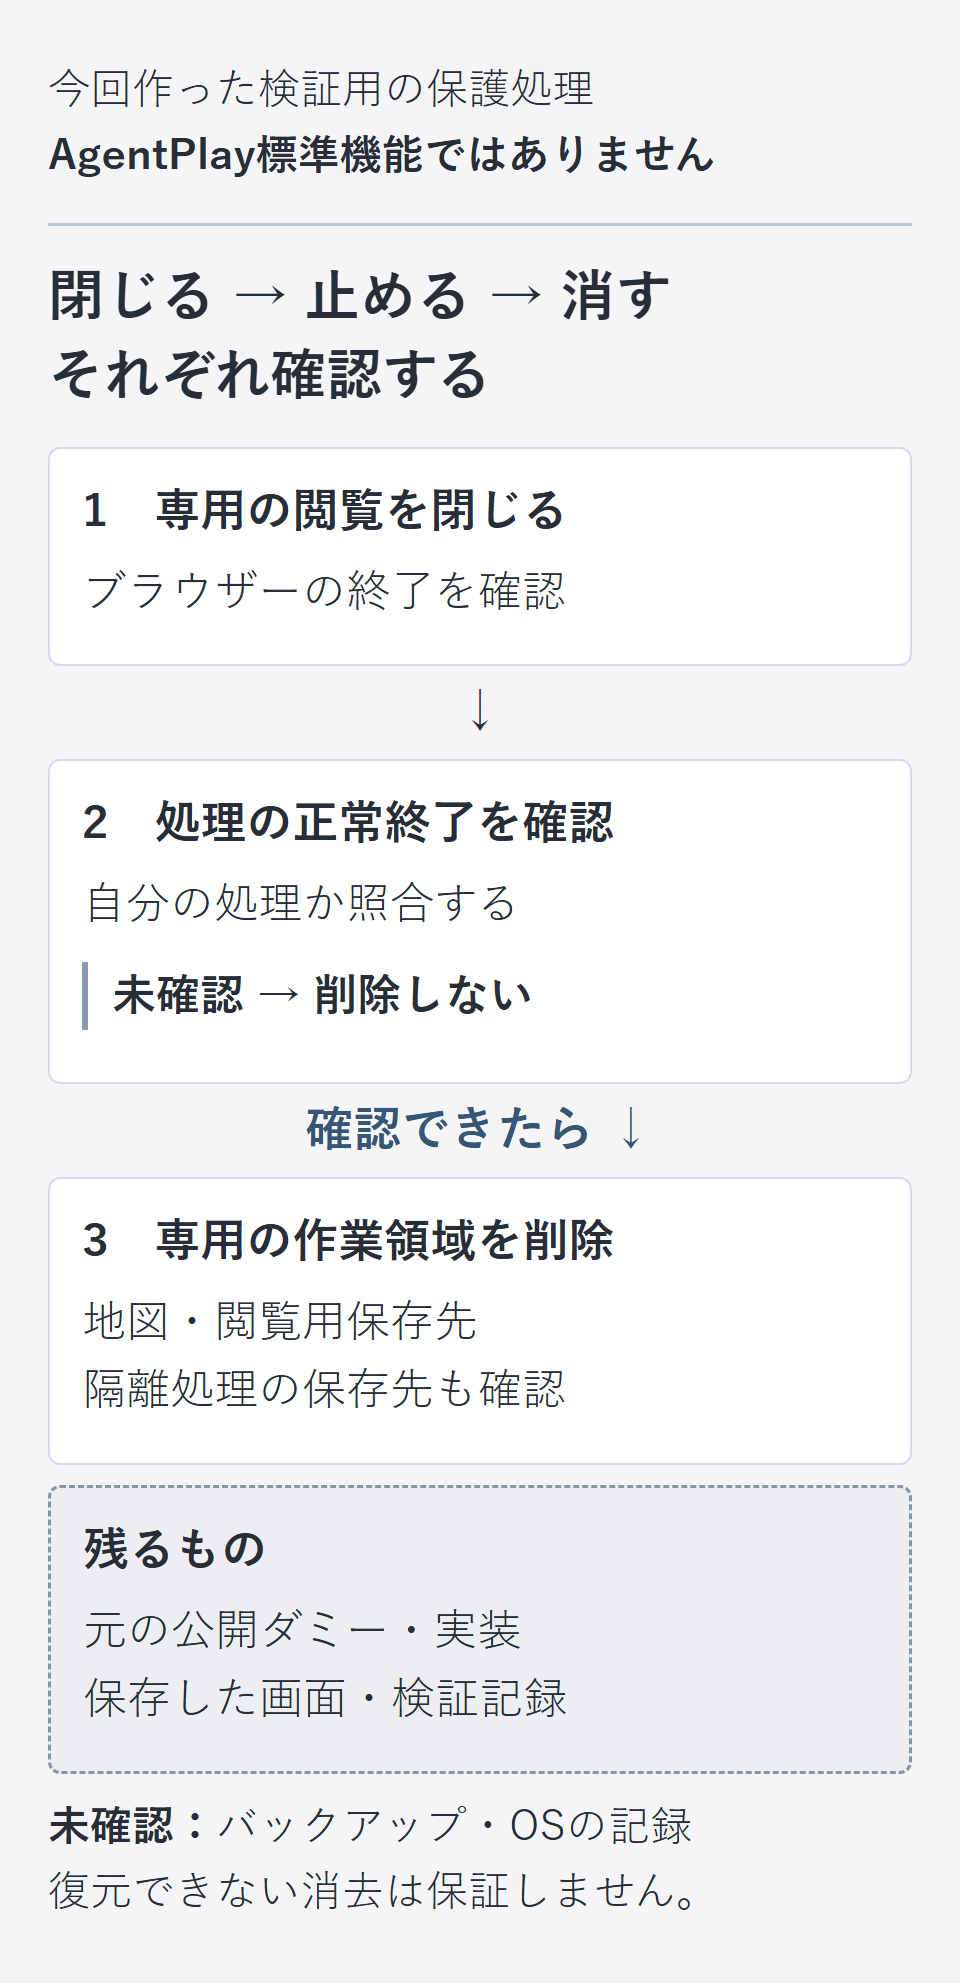
保護処理は、閲覧終了と処理の正常終了を確認した後に、自分のセッション用フォルダー・閲覧用プロファイル・AppContainerの保存先を削除します。処理の稼働中、閲覧終了が確認できない場合、対象外のパスや別の場所を指すリンクがある場合は削除を拒否します。プロセス番号に加えて作成時刻も照合し、無関係な処理を取り違えないようにしています。
強制終了は使わず、停止通知による正常終了と、短い制限時間による自発終了を確認しました。削除前の確認だけを行う試験ではファイルが消えず、削除後は今回のセッション領域の残存が0件になりました。
元の公開ダミー、保護処理のコード、検証記録・保存した画面は意図して残しています。通常の削除であり、バックアップ・OSの記録・クラッシュ時の記録・ページファイルまで消した証明でも、復元不能にした証明でもありません。
実ログを使う前に決める条件
今回の実装は、同梱した合成ログの名前とハッシュに入口を限定しています。実際の会話フォルダーを自動で探すことはありません。実ログのハッシュを登録するだけで許可範囲を広げる使い方はしません。
- 対象と責任者を決める:どの作業の、どの期間のログが必要か。誰が利用可否を判断するか。
- 秘密を分類する:顧客情報、認証情報、未公開ソース、社内の作業状況を含まないか。操作列そのものも含めて判断する。
- 残す項目と共有先を決める:必要な項目だけを許可し、出力を人が確認する。保存期間、削除担当、閲覧できる人、外部へ渡す範囲を決める。
- 形式を確認してから再試験する:必要なログ形式だけに対応し、未知の構造を拒否する試験と通信・権限・削除の確認を行う。別形式をそのまま通さない。
これは導入前に満たすべき条件で、今回満たしたという報告ではありません。実ログ由来の情報も含め、現時点の導入判定は保留です。課金や機密情報を使わずに再現できたのは、公開合成ログの範囲です。
まだ確認できていないこと
- 実ログの機密分類、実案件の効率改善、Codexなど別形式や大量・長時間ログの正確性。
- OS全体のパケット、DNSサービス内部、すべてのIPv6経路、ブラウザーの全背景通信。
- すべての悪意ある入力や依存コード、将来バージョンへの安全性。
- 同じ利用者権限のマルウェア、管理者権限、侵害されたPCからの保護。
- 外部メール登録先の保持・削除、バックアップやディスクの復元不能消去。
「ローカルだから安全」ではなく、渡す情報を減らす・触れる場所を制限する・終了と残存を確認する、という3段階で利用範囲を狭めた検証です。実装担当への引継ぎにも、同じ結果と未確認事項を残しています。
5. 確認できたことと未確認の点
確認できたこと:5操作の順序、2失敗、再試行リンク、失敗箇所への移動、書出し・再読込、対象範囲の通信、保存内容、削除後の残存。外向き通信を制限した状態でも表示・処理が動きました。
未確認の点:
- 実案件での時間短縮・費用削減率。
- 本物の会話、Codex等の別形式、長時間・大量ログの正確性。
- サーバー側のメール保持・転送・削除、全依存コードの安全性。
- OS全体の通信、DNSやネイティブ処理など観測外の経路。
- バックアップやディスクの復元不能性、将来版の挙動。
機密利用は保留です。「ローカルだから絶対安全」「自動で完全匿名化される」と読み替えないでください。
6. つまずきやすい点とFAQ
実際の会話を全部取り込んでもよい?
この記事では勧めません。通常起動には既存ログを探索する機能があります。まずダミーをimportし、--no-build付きの表示で使い方を覚えます。
$0.00と出たら無料だった証拠?
違います。今回の架空モデルは詳細でcost n/aとも表示されます。実際の請求確認の代わりにしないでください。今回追加課金がないのは、AI呼出しや有料サービス接続を実行していないためです。
表示が開かないときは?
PowerShellが動いているか、表示されたURLとポート番号が一致するか確認します。番号は別の作業との競合で変わることがあります。外部公開用アドレスに変更する必要はありません。
1 edited・0 readなのに読取りがある?
全体のファイル分類と個々の読取イベントは別です。今回のファイルは読取後に編集され、全体では編集ファイルとして表示されました。地図の数だけで「読まずに編集した」と判断せず、イベントを確認します。
まとめ
AgentPlayはAIの作業を振り返り、失敗の繰返しや修正前後を確認する候補になります。今回のダミーでは5操作と2失敗が一致しました。公開ダミーで試し、削除しても残る場所を理解してから利用範囲を考えましょう。
実案件への導入前には、取込み範囲、ログの秘密、保存先、共有するJSONを別途確認します。画面の成功表示を、そのまま開発の完了判定にしないことも大切です。